offSchoolবেটা

তথ্য ও যোগাযোগ প্রযুক্তি · অধ্যায় ২ · টপিক ৬

ইন্টারনেট ব্যবহারের নিরাপত্তা কৌশল

  • পাসওয়ার্ড
  • এন্টি ভাইরাস
  • টু ফ্যাক্টর অথেনটিকেশন (2FA)

পড়ার নোট

ইন্টারনেট নিরাপদে ব্যবহার করতে এবং ব্যক্তিগত তথ্য ও ডিভাইস রক্ষা করতে কিছু নিরাপত্তা কৌশল মানতে হয়:

  • টু ফ্যাক্টর অথেনটিকেশন (2FA) চালু করা
  • শক্তিশালী পাসওয়ার্ড ব্যবহার করা এবং সব প্ল্যাটফর্মে একই পাসওয়ার্ড না দেওয়া
  • কম্পিউটার সফটওয়্যার ও মোবাইল অ্যাপ নিয়মিত আপডেট করা
  • সোশ্যাল মিডিয়ায় একান্ত ব্যক্তিগত বা গোপনীয় তথ্য শেয়ার না করা
  • পিন কোড বা পাসওয়ার্ড কারো সাথে শেয়ার না করা
  • ডিভাইসে এন্টিভাইরাস ও ফায়ারওয়াল ইনস্টল করা

পাসওয়ার্ড

পাসওয়ার্ড হলো অ্যাকাউন্ট বা ডিভাইসে ঢোকার গোপন সংকেত। এটি ইউনিক ও শক্তিশালী হওয়া চাই। ভালো পাসওয়ার্ড লম্বা হয় এবং বড় হাতের ও ছোট হাতের অক্ষর, সংখ্যা ও বিশেষ চিহ্ন মিশিয়ে বানানো হয়। নিজের নাম, জন্মতারিখ বা মোবাইল নম্বর পাসওয়ার্ড করা উচিত নয়। একই পাসওয়ার্ড সব জায়গায় দিলে একটি অ্যাকাউন্ট হ্যাক হলে বাকিগুলোও ঝুঁকিতে পড়ে। শক্তিশালী পাসওয়ার্ড ব্রুট ফোর্স অ্যাটাক ঠেকাতেও সাহায্য করে।

এন্টিভাইরাস

এন্টিভাইরাস সফটওয়্যার ডিভাইসকে ভাইরাস, ম্যালওয়্যার ও স্পাইওয়্যারের আক্রমণ থেকে রক্ষা করে। এটি নিয়মিত আপডেট করতে হয় এবং ফায়ারওয়ালের সঙ্গে ব্যবহার করলে নিরাপত্তা আরও বাড়ে।

টু ফ্যাক্টর অথেনটিকেশন (2FA)

আইডি ও পাসওয়ার্ড দিয়ে ঢোকার পর ফোনে বা ইমেইলে ছয় ডিজিটের একটি OTP (One Time Password) আসে। সেটি ঠিকভাবে দিলে তবেই অ্যাকাউন্টে ঢোকা যায়। OTP সীমিত সময়ের জন্য পাঠানো হয় এবং একবার ব্যবহারের পর মেয়াদ শেষ হয়ে যায়। তাই পাসওয়ার্ড জেনে গেলেও সাইবার অপরাধীর পক্ষে অ্যাকাউন্ট হ্যাক করা অনেক কঠিন। বিকাশ বা নগদে টাকা পাঠানোর সময় আসা OTP-ও এই ধারণারই উদাহরণ।

সোশ্যাল মিডিয়ায় দেওয়া তথ্য থেকে সোশ্যাল ইঞ্জিনিয়ারিংয়ের মাধ্যমে প্রতারকরা টাকা হাতিয়ে নিতে পারে, তাই সতর্ক থাকতে হবে।

মনে রাখো: শক্তিশালী ইউনিক পাসওয়ার্ড, এন্টিভাইরাস ও 2FA একসঙ্গে ব্যবহার করলে অ্যাকাউন্ট ও ডিভাইস অনেক বেশি নিরাপদ থাকে।

২০২৬ সালের NCTB পাঠ্যবই অনুসরণ করে লেখা।
চালিয়ে দেখো

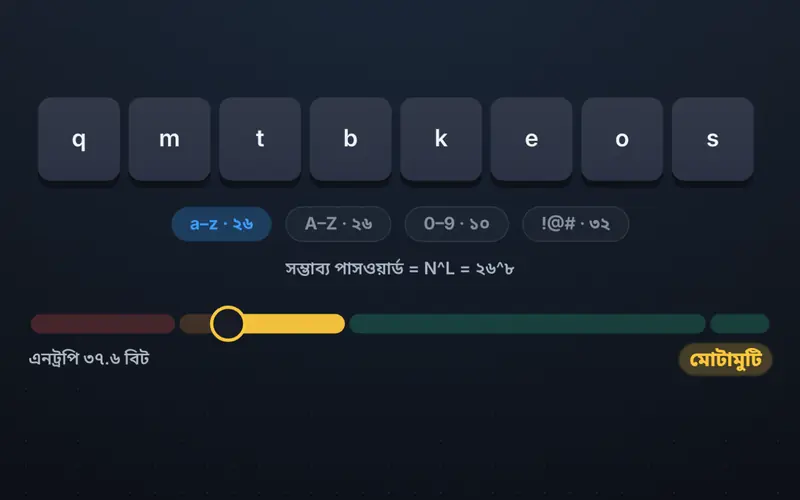
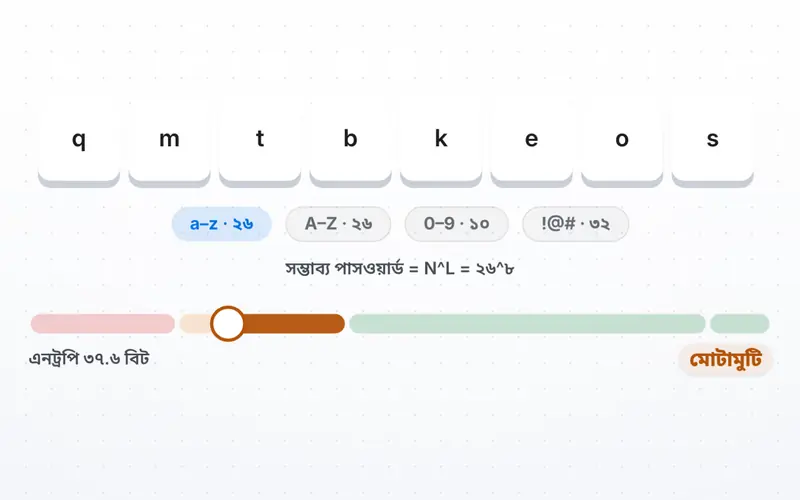
  • পাসওয়ার্ডের শক্তিমত্তা: দৈর্ঘ্য বনাম বিশেষ চিহ্নচালিয়ে দেখো

    আদনান তার কম্পিউটারের জন্য কেবল ছোট হাতের ইংরেজি বর্ণ (a–z, মোট ২৬টি বর্ণ) দিয়ে ৮ অক্ষরের একটি পাসওয়ার্ড তৈরি করল। একজন আক্রমণকারী শক্তিশালী জিপিইউ (GPU) ব্যবহার করে প্রতি সেকেন্ডে ১০০০ কোটি (১০¹⁰) বার পাসওয়ার্ড অনুমান করার চেষ্টা করছে, যার ফলে এই পাসওয়ার্ডটি ভাঙতে গড়ে মাত্র ১০.৪ সেকেন্ড লাগে। আদনান পাসওয়ার্ডটি আরও শক্তিশালী করতে চায়। সে ভাবছে: ৮ অক্ষরের পাসওয়ার্ডেই ৩২টি বিশেষ চিহ্ন যোগ করবে নাকি কোনো চিহ্ন না রেখে কেবল ছোট হাতের বর্ণ দিয়েই দৈর্ঘ্য বাড়িয়ে ১২ অক্ষর করবে? কোনটি পাসওয়ার্ডকে বহুগুণ বেশি সুরক্ষিত করবে?

অনুশীলনের প্রশ্ন

  1. কম্পিউটার ও অনলাইন অ্যাকাউন্টের সুরক্ষায় পাঠ্যপুস্তকে নির্দেশিত ইউনিক (Unique) পাসওয়ার্ড তৈরির সকল শর্ত সবচেয়ে ভালোভাবে পূরণ করেছে কোন পাসওয়ার্ডটি?

    1. ক

      Padma#Setu@71*Kh

    2. খ

      tariqul2008

    3. গ

      Abcd1234#

    4. ঘ

      DhakaBangladesh

    উত্তর ও ব্যাখ্যা
    সঠিক উত্তর:

    ক) Padma#Setu@71*Kh

    1. পাঠ্যপুস্তক অনুযায়ী একটি নিরাপদ ইউনিক পাসওয়ার্ডে বড় ও ছোট হাতের অক্ষর (Upper and Lower case), সংখ্যা (Numbers), এবং বিশেষ চিহ্ন বা প্রতীক (Special symbols যেমন #, @, *) এর সংমিশ্রণ থাকতে হবে।
    2. পাসওয়ার্ডটিতে সহজে অনুমানযোগ্য ব্যক্তিগত নাম, জন্মসাল বা ক্রমিক অক্ষর-সংখ্যা (যেমন Abcd বা 1234) ব্যবহার করা যাবে না।
    3. "Padma#Setu@71*Kh" পাসওয়ার্ডটিতে বড় ও ছোট হাতের অক্ষর, সংখ্যা এবং একাধিক বিশেষ প্রতীকের সমন্বয় রয়েছে এবং এটি সহজে অনুমানযোগ্য নয়।
  2. একজন ব্যবহারকারী তাঁর কম্পিউটার সুরক্ষায় ০ থেকে ৯ পর্যন্ত অঙ্কের সাহায্যে ৪ অঙ্কের একটি সাধারণ নিউমেরিক পিন (PIN) পাসওয়ার্ড হিসেবে নির্ধারণ করলেন। একটি স্বয়ংক্রিয় পাসওয়ার্ড ক্র্যাকিং সফটওয়্যার প্রতি সেকেন্ডে ৫০টি সম্ভাব্য পিন (৫০ attempts/s) যাচাই করতে পারে। মোট ১০,০০০ (১০৪১০^৪) টি সম্ভাব্য কম্বিনেশনের মধ্যে সর্বোচ্চ কত সেকেন্ড (s) সময়ে সফটওয়্যারটি সবগুলো পিন পরীক্ষা সম্পন্ন করতে পারবে? (সূত্র: সময় = মোট কম্বিনেশন সংখ্যা ÷ প্রতি সেকেন্ডে পরীক্ষিত কম্বিনেশন সংখ্যা)

    উত্তর ও ব্যাখ্যা
    সঠিক উত্তর:

    ২০০ s

    1. প্রয়োজনীয় সময় হিসাবের সূত্র: t=মোট কম্বিনেশন সংখ্যাপ্রতি সেকেন্ডে যাচাইকৃত কম্বিনেশনt = \frac{\text{মোট কম্বিনেশন সংখ্যা}}{\text{প্রতি সেকেন্ডে যাচাইকৃত কম্বিনেশন}}।
    t=Nrt = \frac{N}{r}
    1. মান বসিয়ে পাই: t=১০,০০০৫০ s−১=২০০ st = \frac{১০,০০০}{৫০\text{ s}^{-১}} = ২০০\text{ s}।
    t=1000050=200 st = \frac{10000}{50} = 200\text{ s}
    1. অতএব, সবগুলো কম্বিনেশন পরীক্ষা করতে সফটওয়্যারটির সর্বোচ্চ ২০০ s সময় লাগবে, যা প্রমাণ করে সাধারণ নিউমেরিক পিন কতটা দুর্বল ও ঝুঁকিপূর্ণ।
  3. উক্ত অপরিচিত ব্যক্তি অন্য কোনো ডিভাইস থেকে অ্যাকাউন্টটিতে প্রবেশের চেষ্টা করলে কী ঘটবে?

    1. ক

      পাসওয়ার্ড সঠিক হওয়ায় কোনো বাধা ছাড়াই সরাসরি অ্যাকাউন্টে প্রবেশ করতে পারবে

    2. খ

      সাদিয়ার সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্টটি স্থায়ীভাবে ডিলিট হয়ে যাবে

    3. গ

      অপরিচিত ব্যক্তির ডিভাইসে স্বয়ংক্রিয়ভাবে একটি ক্ষতিকর ম্যালওয়্যার ছড়িয়ে পড়বে

    4. ঘ

      সাদিয়ার নিবন্ধিত মোবাইল ফোনে পাঠানো ওটিপি (OTP) কোড ছাড়া প্রবেশ করতে পারবে না

    উত্তর ও ব্যাখ্যা
    সঠিক উত্তর:

    ঘ) সাদিয়ার নিবন্ধিত মোবাইল ফোনে পাঠানো ওটিপি (OTP) কোড ছাড়া প্রবেশ করতে পারবে না

    1. টু-ফ্যাক্টর অথেনটিকেশন (2FA) একটি দ্বি-স্তরীয় নিরাপত্তা ব্যবস্থা, যেখানে সঠিক পাসওয়ার্ড দেওয়ার পরও নিবন্ধিত ফোনে আসা ওয়ান টাইম পাসওয়ার্ড (OTP) প্রয়োজন হয়।
    2. অতএব অপরিচিত ব্যক্তি পাসওয়ার্ড জেনে ফেললেও সাদিয়ার মোবাইলে আসা ওটিপি ছাড়া অ্যাকাউন্টে লগইন করতে পারবে না।

এই টপিক নিয়ে প্রশ্ন আছে?

মেন্টরকে বাংলায় বা ইংরেজিতে জিজ্ঞেস করো, বা খাতার ছবি দাও। সিমুলেশন চালিয়ে বুঝিয়ে দেবে।

মেন্টরকে জিজ্ঞেস করো